
研究数字货币钱包三年,安全、冷钱包、助记词这些坑我全说了
做数字货币钱包研发这几年数字货币钱包研究,我接触过的用户从个人散户到机构基金都有。说实话,大多数人对钱包的理解还停留在"存币的地方",其实它是一整套密钥管理和交易签名体系。我把自己这几年研究下来的东西整理出来,聊聊钱包底层到底怎么运作。
钱包的核心是助记词和私钥。12个或24个单词对应256位熵值,通过SHA-256或PBKDF2派生出主私钥,再经HMAC-SHA512(BIP32)生成层级确定性密钥树。硬件钱包把签名过程封闭在安全芯片里,私钥永不出片;软钱包则依赖设备操作系统的安全边界,一旦手机被Root或中了木马,密钥就暴露了。
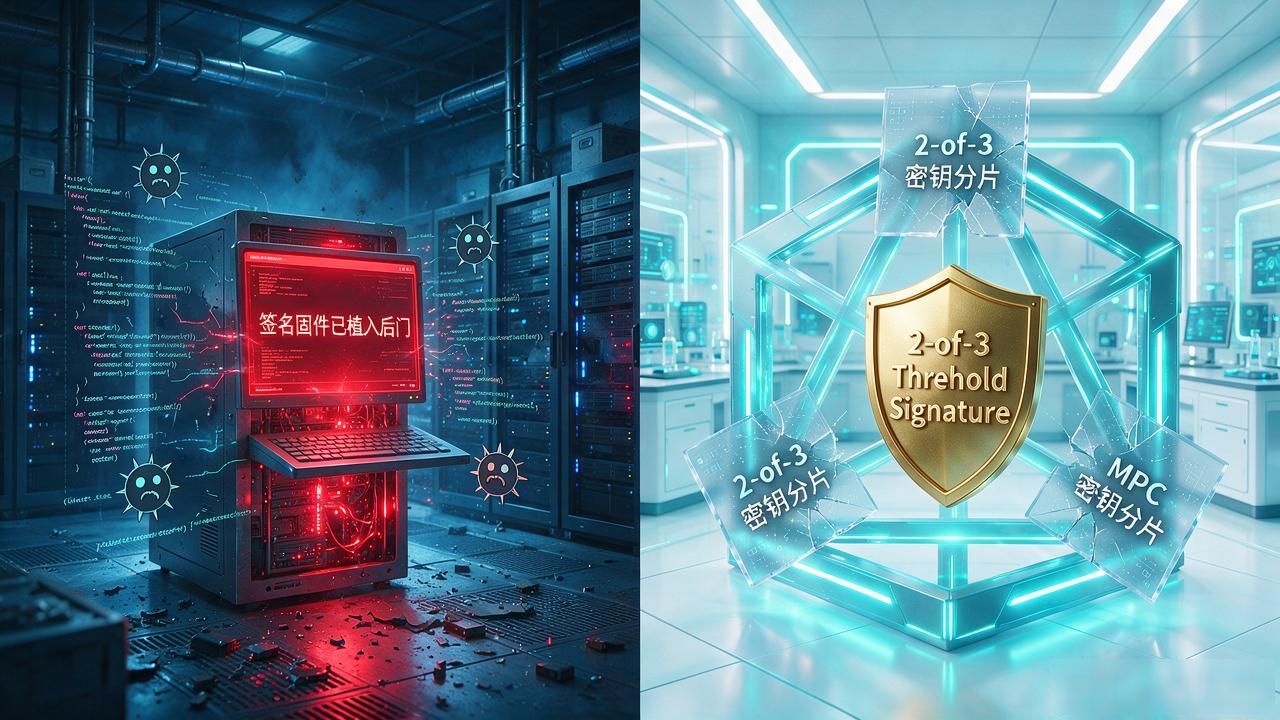
我印象很深的是2024年某交易所冷钱包被盗事件,攻击者利用供应链投毒在签名固件里植入了后门,一次性转走了超过两亿美元的资产。这件事暴露了多签机制和密钥分片(MPC) 的重要性——单点密钥再高级,也扛不住物理层的渗透。现在头部机构基本都在跑2-of-3或3-of-5的阈值签名方案。
普通人选钱包研究数字货币钱包三年,安全、冷钱包、助记词这些坑我全说了,冷钱包的购买渠道比品牌本身更关键。京东、天猫官方店和官网直邮的固件校验路径不同,中间环节多一层就多一层风险。我现在的习惯是:下单后不联网,用离线机刷固件,第一次打开就生成新助记词,再把恢复短语手写在金属片上存进银行保险箱。
